WordPressは危険? 生成AIなら安全? ホームページの安全は誰が守るのか
 Office LOTUS あつみ中小企業診断士事務所
ホームページを作ることが、以前よりずっと身近になりました。
WordPressに加え、プログラミング不要のノーコードツールや、生成AIに指示してサイトを作る「バイブコーディング」も注目されています。
制作の選択肢が広がり、費用を抑えて自社のアイデアを形にしやすくなったことは、小さなお店や事業者にとって大きなメリットです。
一方、2026年10月には、WordPressなどを動かすプログラミング言語「PHP」に重大な脆弱性が見つかりました。
「WordPressは危険? ならば生成AIで作れば安全?」と考えた人もいるかもしれません。
しかし、サイトの安全性は、制作方法だけでは決まりません。
大切なのは、どこに弱点があり、誰が更新・修正を担当するかということです。
PHPの脆弱性。WordPress自体の問題?
2026年10月21日、PHPの開発元は、重大な脆弱性を修正した新しい版を公開しました。
IPAも10月22日に注意喚起を公表し、10月27日に情報を更新しています。
一定の条件下で、外部から不正なプログラムを実行されるおそれがある問題です。
脆弱性(ぜいじゃくせい)とは、ソフトウェアやシステムに存在する、攻撃に悪用され得る弱点のこと。
建物の鍵や窓に弱いところがあるように、プログラムにも修正が必要な弱点が見つかることがあります。
では、WordPressそのものの欠陥だったのでしょうか。ここでPHPとの関係を整理します。
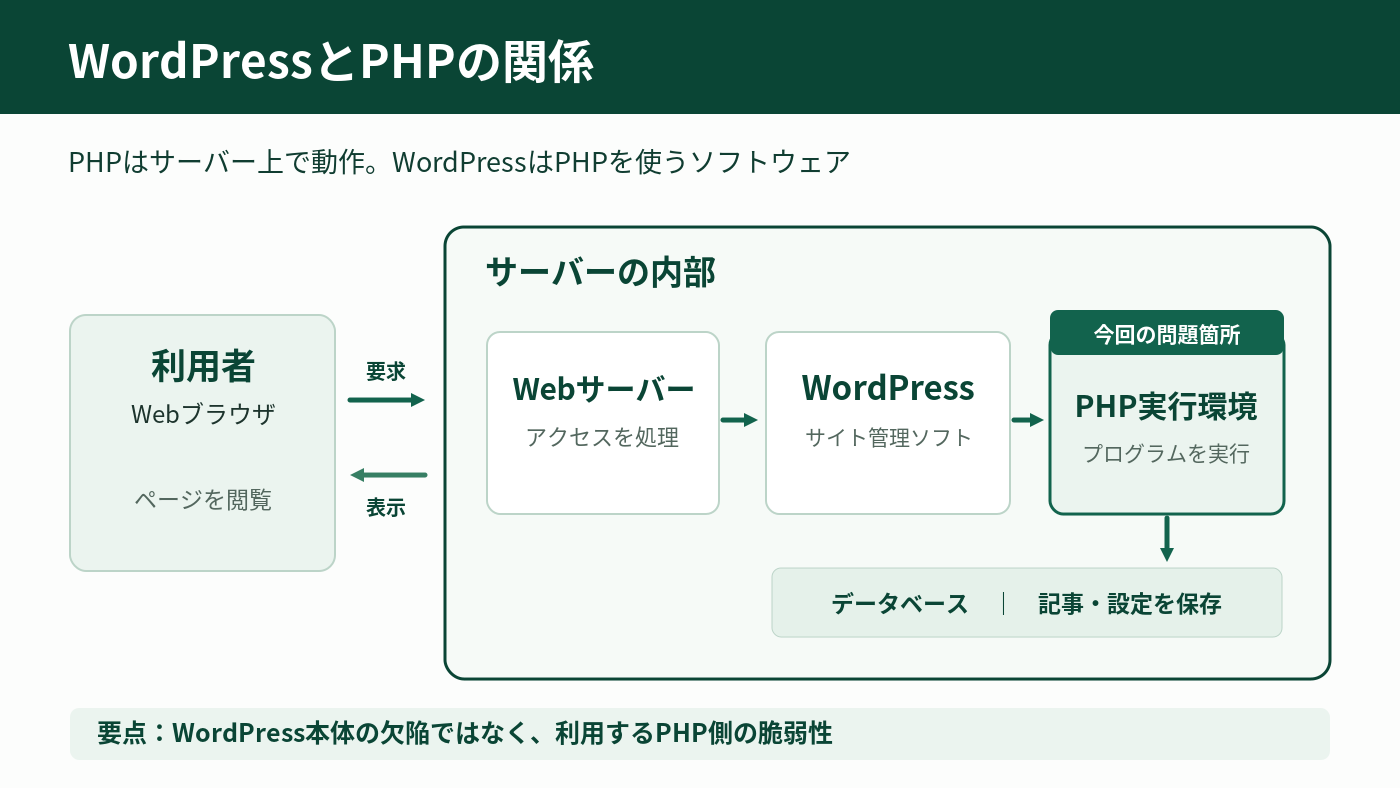
WordPressは記事や画像を管理するソフトウェアで、主にPHPを使って作られています。
PHPはサーバー上で処理を実行するために使われる言語です。
今回問題になったのはPHP側であり、WordPressだけに固有の欠陥ではありません。
同じPHPを使う別のWebシステムにも関係するため、「WordPressだから危険」と結論づけるのは早計です。
まずは、焦らずに自分のサイトで使うサービスやPHPについて、提供元の公表情報を確認する必要があります。
「パッチ」と「バージョンアップ」は同じ?
今回のPHP脆弱性への対応では、レンタルサーバー会社も更新作業を進めました。
ここで押さえたいのが、パッチ適用とバージョンアップの違いです。
パッチは、不具合や脆弱性などを修正するためのプログラム。
バージョンアップは、ソフトウェアを新しい版へ更新することです。
新しい版に修正が含まれる場合もあるため、両者は重なることがあります。
2026年10月21日、PHPの開発元は「PHP 8.5.12」などの修正版を公開しました。
一方、例えば、ConoHa WINGは10月22日、利用中のPHPの表示バージョンを維持したまま、今回の脆弱性を修正するパッチを適用したと公表しています。
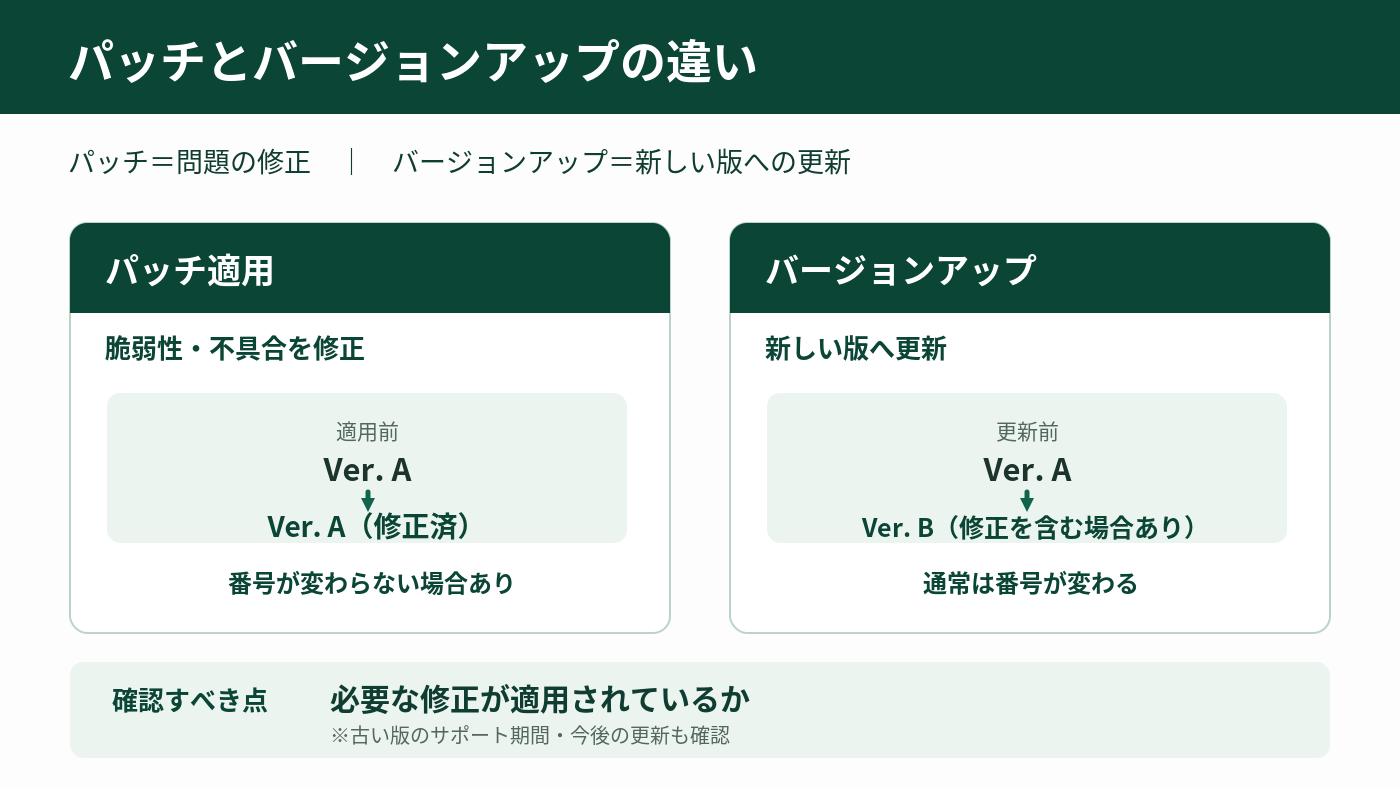
つまり、管理画面に以前と同じ番号が表示されていても、今回の修正が適用済みの場合があります。
バージョン番号だけで安全性を判断せず、サービス提供元の公式発表で対応状況を確認することが重要です。
ただし、今回のパッチが当たっていれば、古いPHPを将来も使い続けてよいという意味ではありません。
サポート期間が終了した版には、今後の修正が十分に提供されない可能性があります。
安全性と、WordPressのテーマ・プラグインとの互換性を確認しながら、計画的に更新する必要があります。
生成AIで作ったサイトなら安全?
では、WordPressを避けて生成AIで作れば、こうした心配はなくなるのでしょうか。
答えは「必ずしもそうではない」です。
例えば、生成AIで美容室の予約フォームを作る場面を考えます。
予約ボタンが動き、見た目が整っていても、顧客の氏名や電話番号がほかの利用者から見えないか、予約情報を勝手に変更されないかは、別に確かめる必要があります。
「思ったとおりに動く」と「安全に動く」は別の問題。
生成AIが作ったプログラムにも弱点はあり得ます。また、AIが作成したシステムでも、外部のプログラムやクラウドサービスを利用します。
AI製だからPHPなどの脆弱性と無縁になるわけではありません。
ソフトウェアの安全性向上に取り組む国際的な非営利団体「OWASP(オワスプ)」も、「AIを利用した開発では、生成されたコードの検証や権限の管理が必要だ」と説明しています。
生成AIは制作を助ける強力な道具ですが、安全確認まで自動で保証するものではありません。
ノーコードも同じです。
基盤の保守を提供会社に任せられることはメリットですが、管理者のパスワード、情報の公開設定、退職者のアカウントなど、利用者側の設定は残ります。
誰がどこまで守る? 「責任分界点」
ここで知っておきたいのが責任分界点です。難しく聞こえますが、意味は「誰がどこまで管理するか」という役割の境界。
例えば、レンタルサーバー会社がPHPを修正しても、WordPressのプラグインまで自動的に管理してくれるとは限りません。
制作会社に外注していても、保守契約に更新作業が含まれていなければ、対応する人が決まっていない可能性があります。
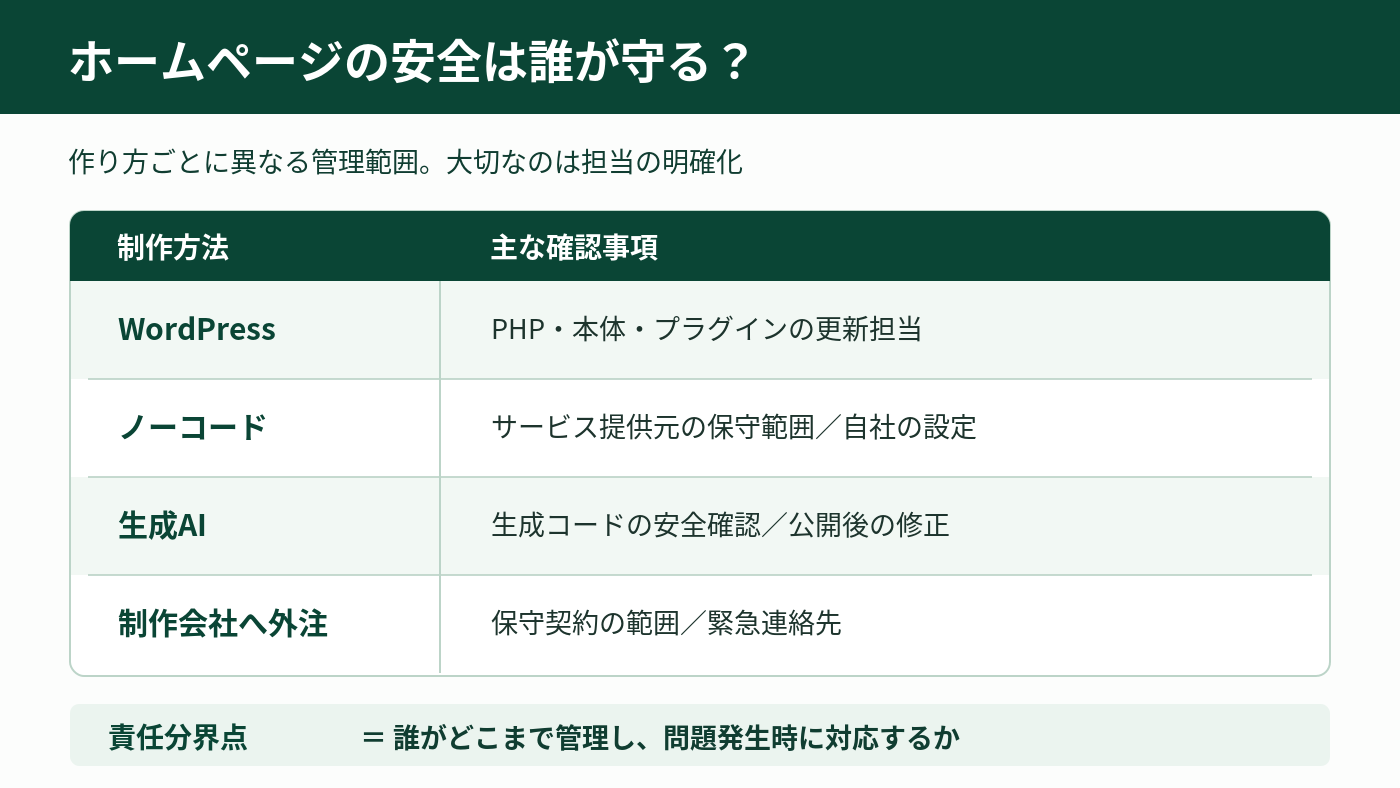
大切なのは、経営者自身がプログラムを修正できることではありません。
専門的な作業を委託するのは合理的な選択です。
ただし、委託した仕事と自社に残る仕事を把握し、緊急時の連絡先を決めておくことは経営者にもできる管理です。
なお、責任分界点はここでは運用上の役割分担を指します。
事故が発生した際の法的責任は、契約や具体的な状況によって異なります。
小さなお店が確認したい3つのこと
最初から高度な専門知識を身につけたり、すべての対策を自社で行ったりする必要はありません。
まずは次の3つに答えられるか確認してみましょう。
① 誰が更新・修正する?
サーバー・PHP・WordPress本体・プラグイン。
問題が見つかったとき、誰が情報を確認し、修正するでしょうか。制作会社との保守契約や、利用サービスの案内を確認します。
② お客さまの情報はどう管理する?
お問い合わせフォームや予約システムで扱う情報は何か。
誰が管理画面に入れるか。不要なアカウントや、公開範囲の設定に問題がないかを確かめます。
③ ホームページが止まったらどうする?
ネットショップで受注できない、予約を受けられないといった状態は、売上の機会損失につながります。
バックアップの有無、復旧担当、緊急時の連絡先、代替の受付方法を確認します。
営業停止が資金繰りに与える影響については、別記事「サイバー攻撃で営業が止まったら? 中小企業の資金繰りと5つの備え」で詳しく整理しています。
サイバー攻撃で営業が止まったら?中小企業の資金繰りと5つの備え
相次ぐ不正アクセスは中小企業にも関係する経営課題です。営業が止まった場合の売上機会と資金繰りへの影響をモデルケースで考え、経営者が今から取り組める備えを解説し…
 Office LOTUS あつみ中小企業診断士事務所
小規模事業者が対策を検討する際は、IPAの「中小企業の情報セキュリティ対策ガイドライン」も参考になります。
限られた予算と時間の中で、事業への影響が大きいところから着手する考え方が現実的です。
作りやすくなった今こそ、運用を考える
WordPress、ノーコード、生成AI。サイトを作る手段が増えたことは、小さな事業者にとって大きな機会です。
一方、公開はゴールではなく、運用の始まりでもあります。
今回のPHPのニュースは、「何を使うか」と同じくらい、「誰が管理し、どう更新するか」が大切だと気づく機会になりました。
「誰でも作れる時代」だからこそ、「誰が守るのか」を明確にする。 便利な技術を取り入れながら、安全に使い続ける仕組みまで整えたいところです。
参考資料
- IPA|PHPの脆弱性対策について(2026年10月27日更新)
- The PHP Group|2026年10月のセキュリティリリース
- WordPress.org|Critical PHP Security Release
- ConoHa WING|PHPの脆弱性への対応完了のお知らせ
- OWASP|Secure Coding with AI
- IPA|中小企業の情報セキュリティ対策ガイドライン
この記事を書いた人
-
渥美 友道|中小企業診断士
Office LOTUS あつみ中小企業診断士事務所 代表。金融機関に勤務しながら、副業で中小企業診断士として活動しています。
本業では、営業、経営企画、DX推進などの業務を経験。現在も金融の現場に立ちながら、中小企業の経営改善、財務・資金繰り、事業計画、DX・Web活用などを支援しています。
副業だからこそ、日々の実務で得た感覚や変化を経営支援に持ち込めることを強みとしています。机上の理論だけでなく、現場で使える考え方を、できるだけ分かりやすくお伝えします。
中小企業診断士 登録番号:425952
詳しいプロフィールを見る
最新の投稿
 経営改善・業務改善2026年10月29日WordPressは危険? 生成AIなら安全? ホームページの安全は誰が守るのか
- 使える情報が満載!LOTUSビジネスブログ2026年10月24日初回割引で終わらせない。小さなお店が「2回目の来店」を増やすには
- 経営改善・業務改善2026年10月21日「試してもらう」と、なぜ売れる?試食・テスター・試供品の効果と使い分け
- 経営改善・業務改善2026年10月17日サイバー攻撃で営業が止まったら?中小企業の資金繰りと5つの備え